多账号调度
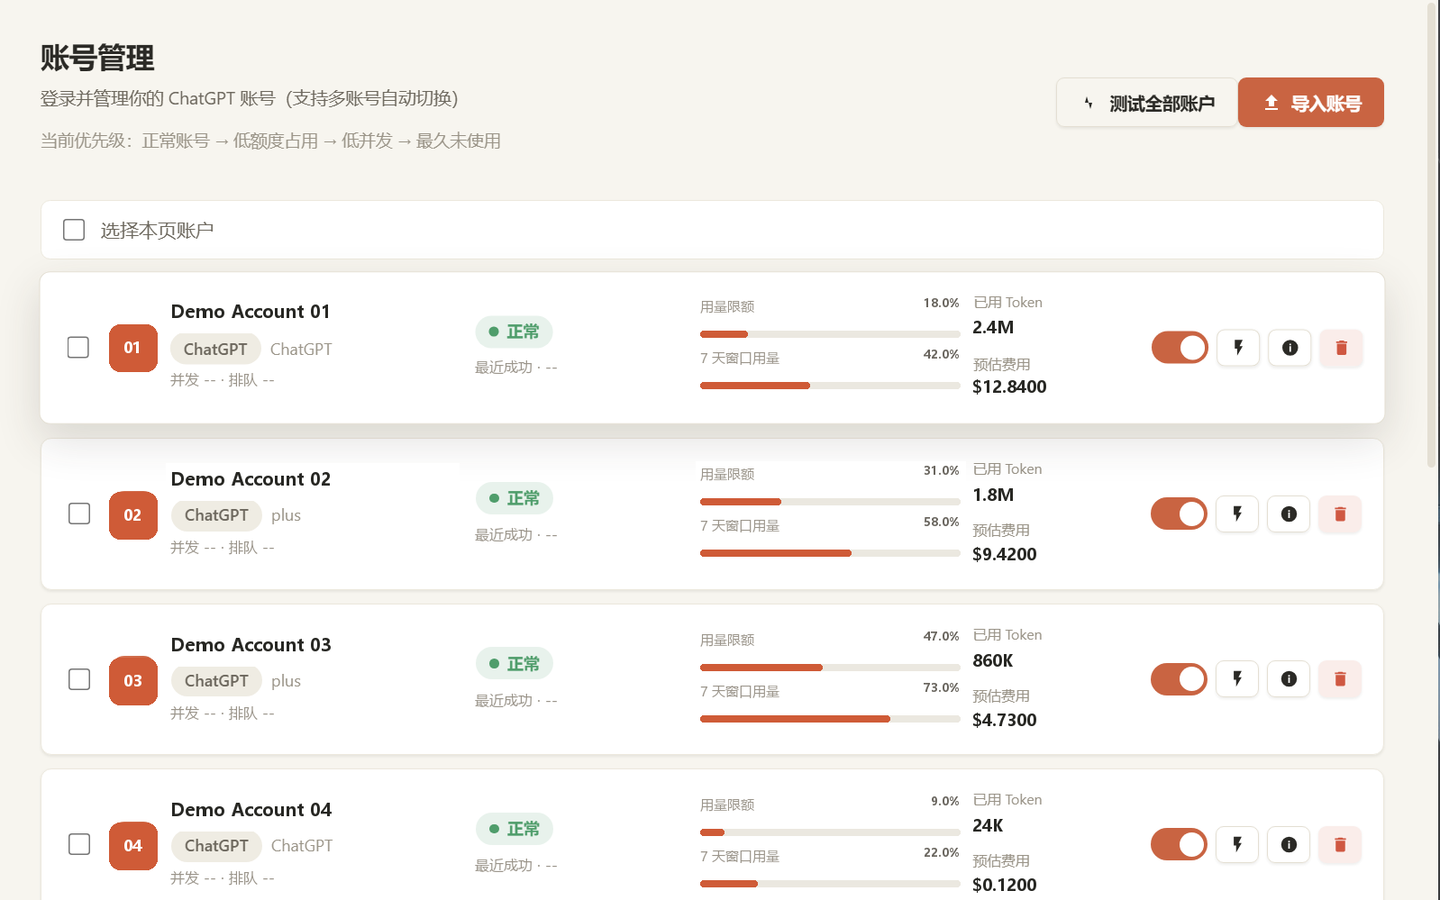
额度感知、并发队列、批量测试与启停控制,让账号池保持清晰可用。
了解更多产品演示
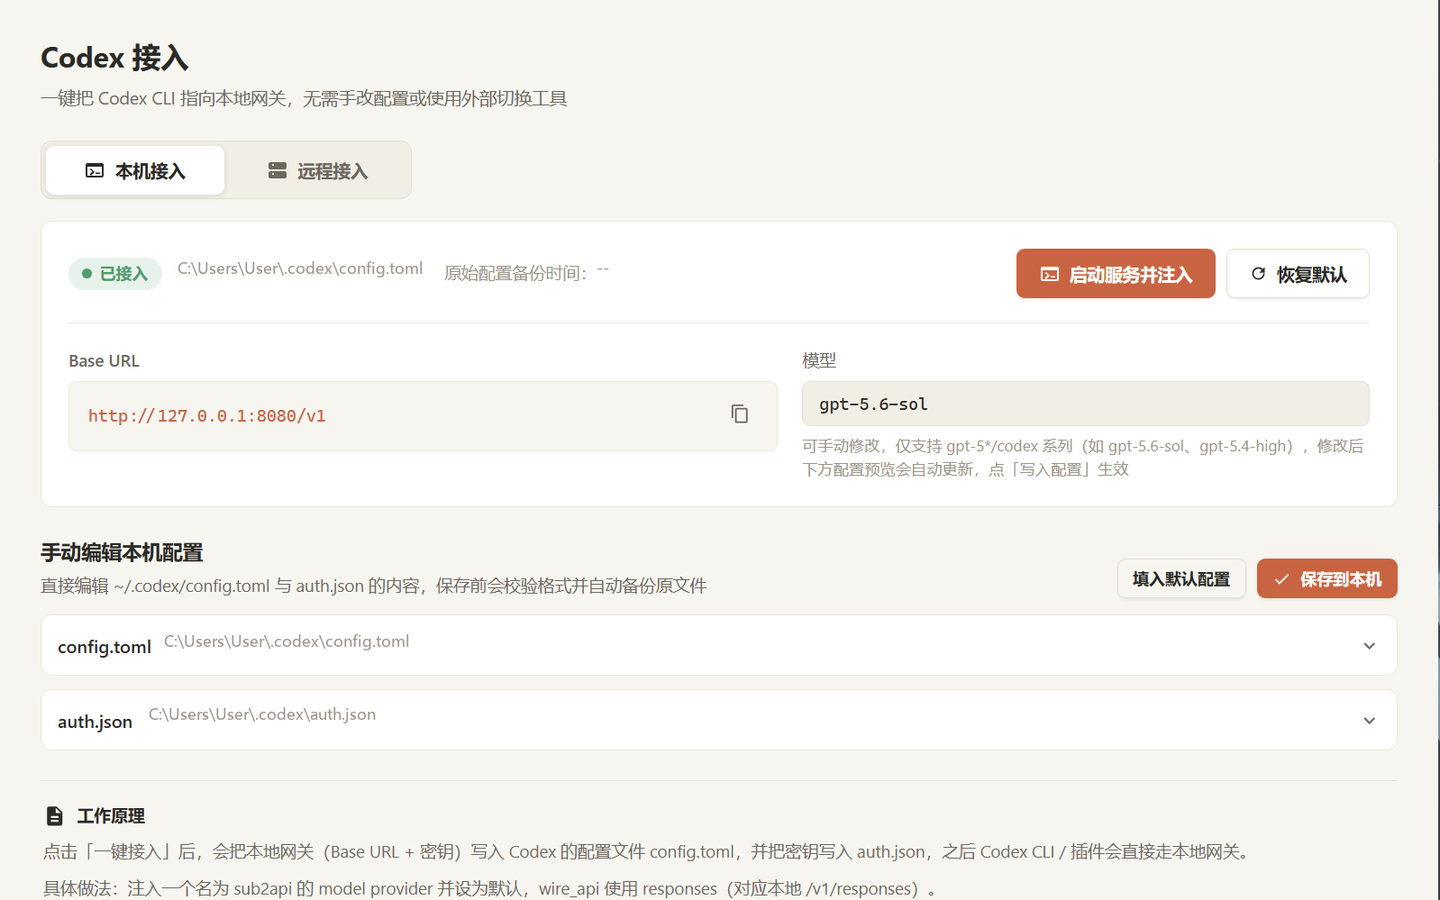
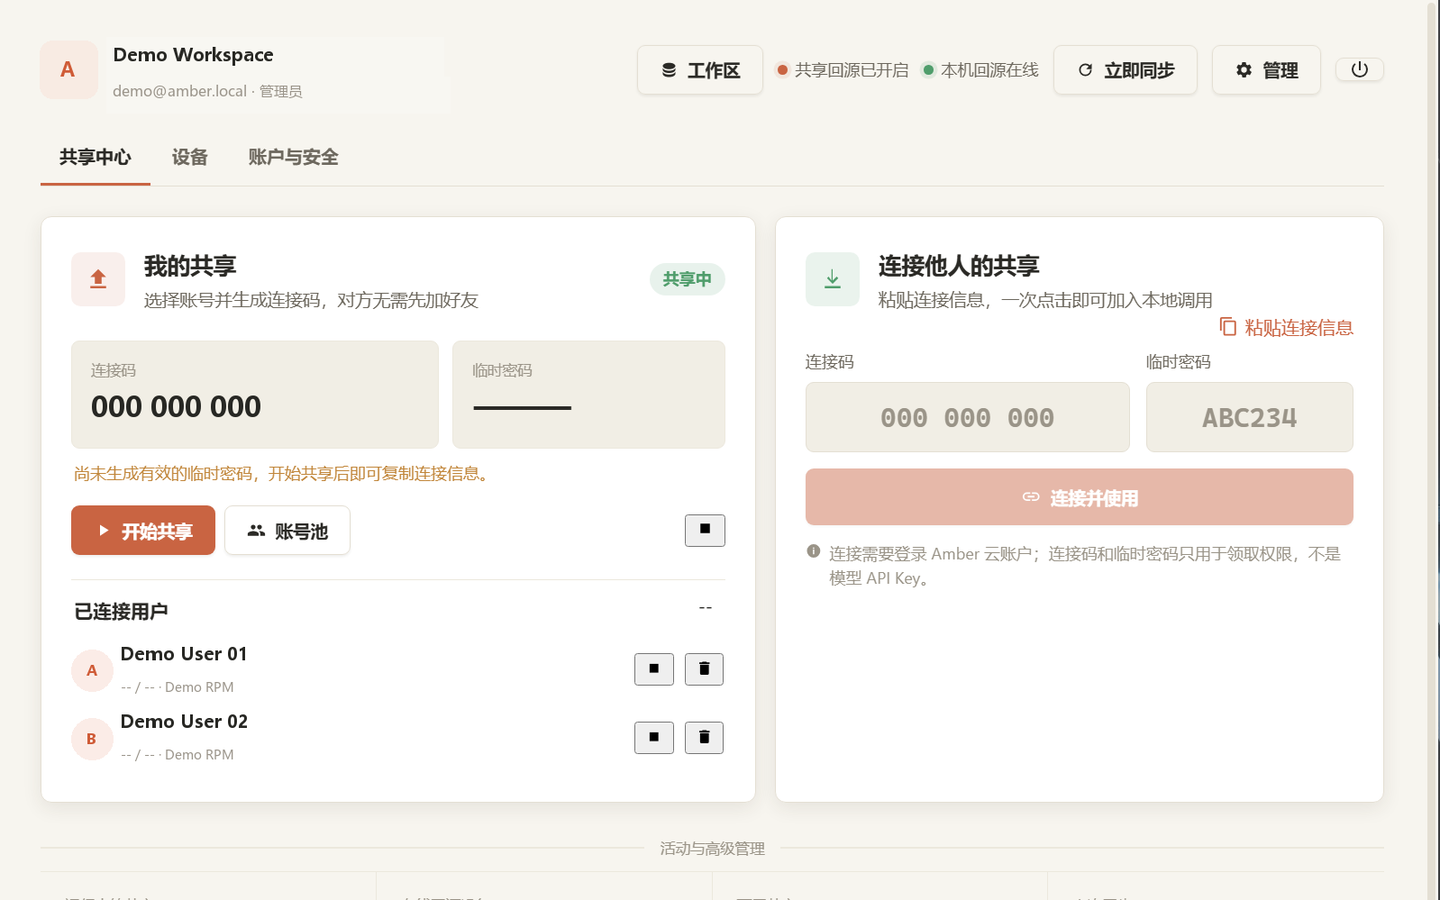
切换账号、网络、共享和 Codex 接入。以下均为 Amber v0.4.4 真实界面,敏感信息已做不可逆脱敏。
账号调度
统一查看健康状态、窗口额度和并发占用,在真正请求前完成批量测试。
真实 v0.4.4 界面;账号身份、用量与费用已替换为演示值。
三步工作流
先确认账号与网络,再启动网关;共享是可选动作,不影响本地使用。
批量导入后测试状态,按需绑定网络模式。
验证本地网关和 Codex 配置,再开始请求。
自己调用,或向固定接收者发放独立授权。
适用场景
围绕个人账号池、远程开发和固定范围共享,保持清晰的使用边界。
希望统一观察额度、健康状态和并发,而不是在多个客户端间反复切换。
需要把 Windows 电脑上的账号和网络出口安全送到自己的开发服务器。
只向少量接收者开放选定账号,并保留限额、暂停和撤销能力。
常见问题
这里保留五个最高频问题,完整排查路径仍在常见问题页。
v0.4.5 的“启动服务并注入”会在写入配置前启动本地服务,并验证 Amber 实例、本地 API Key 与 /v1/models。若之后仍出现 502,先确认 Amber 没有退出、端口未变化,再查看统计页最近错误,区分本地连接问题与上游账号问题。
Amber 支持 HTTP、HTTPS 和 SOCKS5 代理。先在代理页添加并测试,再绑定到账号;云连接可在系统代理、Amber 已保存代理和直连之间单独选择。代理测试通过后,还应执行账号测试,因为真实请求还会涉及凭据、模型权限和目标站点。
普通用户不需要为了 Amber Cloud 专门开启 TUN。TUN 会改变系统 DNS 和路由,若与系统代理或账号代理叠加,反而可能让诊断更困难。必须使用 TUN 时,先避免重复代理,再逐项测试 Amber 的代理链路和云网络探测。
先在 Amber 中添加 SSH 目标并测试连接,通过服务器控制台、可信终端或管理员提供的记录核对 SHA-256 主机指纹。确认无误后,Amber 才能为该 SSH 用户写入并回读远程 Codex 配置。
远程服务器能够访问目标 Base URL 时可使用直连模式;需要借用 Windows 电脑上的账号、代理或网络出口时,使用 SSH 反向隧道让请求回流本机 Amber。反向隧道依赖本机 Amber、本地服务和 SSH 连接持续在线。
OAuth 共享默认由共享者设备回流:Owner Relay 负责把请求送到共享者的 Amber,最终上游请求由该设备使用本地账号、代理和网络出口发出。因此共享者设备、Amber 或 Relay 离线时,请求会返回设备离线类错误。
等待共享者设备恢复在线,或请共享者检查 Amber、云登录和共享路由。只有明确配置为 Worker 直连的兼容 API Key 共享不依赖拥有者设备;不要把两种路径混为一谈。
可以。导入账号、配置代理、启动本地网关、查看统计与日志,以及本机或 SSH Codex 接入,都不要求注册或登录 Amber 云账号。OAuth 登录、SSH 连接和上游请求仍需各自的网络与凭据可用。
Amber 云账号只用于加密同步、备份、多设备和共享授权。使用这些云功能时需要登录;连接码共享的双方都需要登录各自的云账号。
Amber v0.4.5
Windows 10 / 11 · x64 · 开源项目